Dans la nuit du 11 au 12 octobre, une cyberattaque a visé les contrôleurs frigorifiques d’au moins 350 supermarchés français. L’incident révèle une dépendance discrète : des interfaces de maintenance à distance pilotent désormais des équipements physiques. La résilience dépend aussi de leur inventaire, de leurs mises à jour et de leur isolement.
Une attaque aux conséquences matérielles
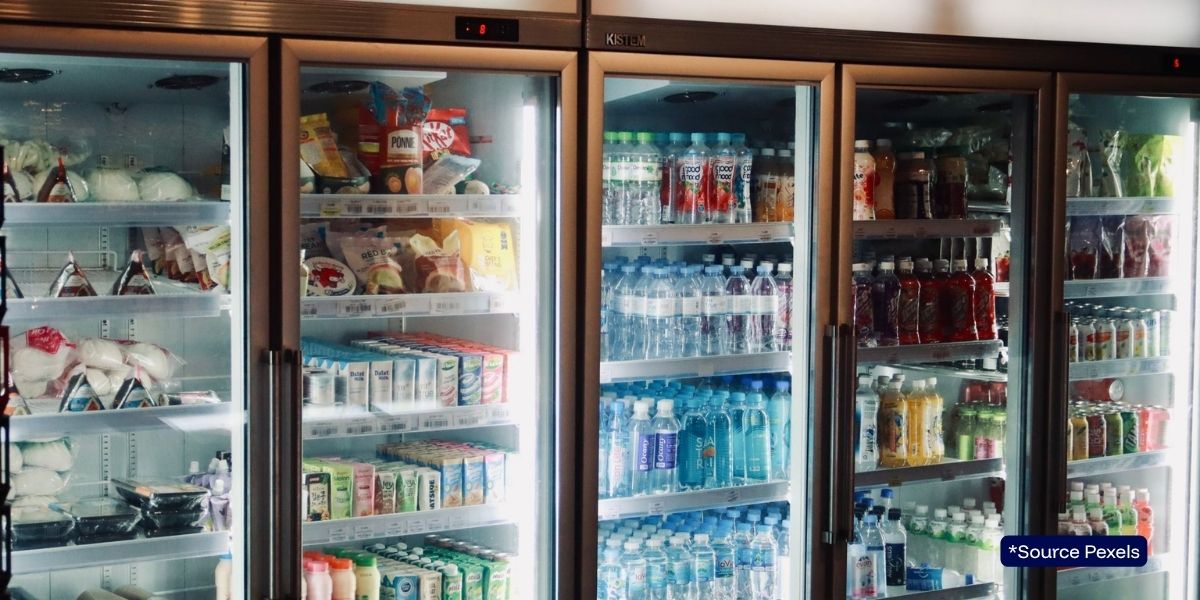
Des attaquants ont modifié les réglages de réfrigération dans des magasins de plusieurs enseignes. Dans certains cas, les températures ont atteint 50 °C. Des produits frais et surgelés ont dû être jetés. Reuters rapporte au moins 350 magasins touchés.
Le 13 octobre, le CERT-FR a signalé des compromissions de contrôleurs Danfoss, Copeland et Dixell. Son alerte couvre plusieurs familles d’équipements. Elle ne confirme pas l’existence d’une faille unique ni d’un mode opératoire commun. Le CERT estime que les campagnes sont probablement toujours en cours et recommande de retirer ces équipements d’Internet.
Le contrôleur frigorifique ne sert pas seulement à régler un thermostat. Il peut gérer les températures, les cycles de dégivrage, les alarmes et la maintenance à distance. Sa compromission peut donc perturber une installation entière.
L’accès distant, maillon faible de la maintenance
La gestion à distance facilite le travail des frigoristes. Elle permet de surveiller plusieurs sites et d’intervenir sans déplacement. Mais une interface directement accessible depuis Internet expose l’équipement à des risques évitables. Le CERT-FR qualifie cette exposition de contraire aux bonnes pratiques.
Le 13 octobre, Reuters a recensé au moins 4 500 interfaces Danfoss visibles sur Internet. Ce chiffre ne signifie pas que tous ces équipements étaient vulnérables ou compromis. Reuters n’a pas pu vérifier individuellement leurs versions logicielles.
Le vieillissement du parc complique la réponse. Danfoss indique que certains équipements touchés sont en fin de vie ou utilisent un micrologiciel ancien. En février, Copeland avait publié une mise à jour pour ses contrôleurs XWEB PRO. Le fabricant indique que la version 1.13 corrige les vulnérabilités alors identifiées.
La faille précise utilisée pendant l’attaque française reste inconnue. Claroty rappelle que des vulnérabilités documentées concernaient des contrôleurs Danfoss AK-SM 800A. Rien ne permet d’affirmer qu’elles ont servi lors de cette campagne.
La souveraineté se joue dans la maintenance
La souveraineté technologique ne tient pas uniquement au pays d’origine d’un fabricant. Elle suppose de connaître les équipements connectés, de maîtriser leurs accès et de pouvoir les mettre à jour ou les isoler.
Dans un magasin, ces responsabilités se répartissent entre l’enseigne, le frigoriste, le fabricant et le fournisseur de connectivité. Aucun acteur ne dispose nécessairement d’une vue complète du parc, des versions logicielles et des accès distants.
Un équipement peut rester opérationnel bien après la fin de son support logiciel. Son remplacement coûte cher et peut perturber l’activité. Mais le maintien d’un système ancien reporte le risque sur le commerçant, la sécurité alimentaire et la continuité du service.
Cette lecture rejoint les questions posées dans notre analyse sur le pouvoir réel de contrôle dans la souveraineté numérique. Elle rejoint aussi les échanges sur la résilience des technologies critiques.
L’incident illustre une conséquence physique d’une compromission numérique. Des réglages modifiés à distance peuvent détruire des stocks sans intrusion dans les magasins. La chaîne alimentaire rejoint ainsi les autres infrastructures dont la continuité dépend de systèmes connectés. C’est un sujet de #géopolitiquedunumérique au sens très concret : qui peut agir sur un service essentiel, et qui peut en reprendre le contrôle ?
L’IA accélère l’analyse des vulnérabilités
Le 13 octobre, les chercheurs de Claroty ont testé un agent de programmation assisté par intelligence artificielle. À partir d’un micrologiciel public et de vulnérabilités déjà publiées, l’agent a reproduit trois failles. Les chercheurs en ont combiné deux pour obtenir une exécution de commandes avec privilèges élevés sur un appareil de laboratoire.
L’expérience a duré environ 28 minutes et coûté près de six dollars en utilisation d’IA, selon Claroty. Un chercheur a dû corriger l’analyse et guider l’outil. L’expérience ne prouve ni une découverte autonome ni un lien avec l’attaque française.
Elle montre toutefois que des vulnérabilités déjà connues peuvent être transformées plus vite en démonstrations fonctionnelles. Les organisations qui tardent à mettre à jour leurs équipements disposent de moins de temps pour réduire leur exposition.
Le Cyber Resilience Act entre dans sa phase de signalement
Depuis le 11 septembre 2026, les obligations de signalement du Cyber Resilience Act s’appliquent aux fabricants concernés. Ils doivent transmettre une alerte précoce sous 24 heures et une notification complète sous 72 heures, après avoir pris connaissance d’une vulnérabilité activement exploitée ou d’un incident grave.
Les signalements passent par la plateforme unique gérée par l’Agence de l’Union européenne pour la cybersécurité, l’ENISA. Ils sont transmis aux équipes nationales de réponse aux incidents concernées. La Commission européenne précise les délais et le fonctionnement de ce dispositif.
Les exigences générales de cybersécurité du règlement s’appliqueront à partir de décembre 2027. Le public ne dispose pas, dans les sources consultées, de confirmation sur d’éventuels signalements liés à cette affaire.
Le règlement peut améliorer le partage d’informations entre fabricants et autorités. Il ne dressera pas, à lui seul, l’inventaire des équipements anciens. Il ne financera pas non plus leur renouvellement ni ne fermera les accès laissés ouverts par des installateurs.
La résilience dépend de la reprise en main
La chaîne du froid a été numérisée pour faciliter la surveillance et la maintenance. Cette évolution a aussi créé de nouveaux accès à protéger. L’enjeu est désormais d’intégrer la cybersécurité aux contrats de maintenance, aux inventaires techniques et aux plans de continuité.
L’affaire rappelle que la sécurité d’une infrastructure dépend aussi de ses équipements ordinaires. Un magasin résiste s’il connaît ses contrôleurs, ferme leurs accès publics, vérifie leurs réglages et maintient le froid localement.
Sources
- CERT-FR, « Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération », mise à jour du 13 octobre 2026.
https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012.
L’alerte confirme des compromissions et détaille les mesures recommandées. - Reuters, « Investigators hunt French supermarket fridge hackers, no claim of responsibility », 13 octobre 2026, repris par Euronext.
https://live.euronext.com/en/financial-news/investigators-hunt-french-supermarket-fridge-hackers-no-claim-responsibility.
L’article rapporte le nombre de magasins touchés, les enseignes et les interfaces visibles. - Reuters, « Hackers heat French supermarket fridges, sparking fires and spoiling food », 12 octobre 2026, repris par Investing.com.
https://www.investing.com/news/stock-market-news/hackers-heat-french-supermarket-fridges-sparking-fires-and-food-losses-4944916.
L’article décrit les températures atteintes et les pertes alimentaires. - Claroty Team82, « Firmware to Root in 30 Minutes: How AI is Changing Threat Intelligence », 13 octobre 2026.
https://www.claroty.com/team82/research/firmware-to-root-in-30-minutes-how-ai-is-changing-threat-intelligence.
L’étude détaille le test assisté par IA et ses limites. - Copeland, « Security update – XWEB-PRO », février 2026.
https://webapps.copeland.com/dixell/Content/Pages/SystemSoftwareUpdate/XWEB-PRO/Security%20update%20%20XWEB-PRO%20-%20Product_Bulletin_February_2026.pdf.
Le bulletin décrit les correctifs et les modèles concernés. - Commission européenne, « Cyber Resilience Act – Reporting obligations »,
https://digital-strategy.ec.europa.eu/en/policies/cra-reporting.
La page précise les délais et la plateforme de signalement.
Maillage interne
- Souveraineté numérique : où se situe réellement le pouvoir de contrôle ?
pour éclairer le lien entre contrôle opérationnel et souveraineté. - Technologies critiques
pour prolonger l’analyse sur la résilience et les dépendances. - Les nouvelles lignes de front
pour replacer les infrastructures physiques et numériques dans les rapports de puissance.
Définitions
- ANSSI : Agence nationale de la sécurité des systèmes d’information, autorité française chargée de la cybersécurité de l’État et des opérateurs concernés.
- CERT-FR : équipe nationale de réponse aux incidents cyber, rattachée à l’ANSSI.
- Cyber Resilience Act (CRA) : règlement européen sur la cybersécurité des produits comportant des éléments numériques.
- ENISA : Agence de l’Union européenne pour la cybersécurité, qui gère la plateforme de signalement du CRA.
- CSIRT : équipe de réponse aux incidents de sécurité informatique, chargée notamment de recevoir et partager les signalements.
- Danfoss : groupe industriel danois qui fabrique notamment des équipements de contrôle pour la réfrigération.
- Copeland : fabricant américain d’équipements et de systèmes de contrôle pour la réfrigération et le chauffage.
- Dixell : marque d’équipements de régulation et de surveillance frigorifiques, citée dans l’alerte du CERT-FR.
- Claroty Team82 : équipe de recherche en cybersécurité industrielle de l’entreprise Claroty.
- Micrologiciel : logiciel intégré à un équipement, qui en contrôle les fonctions et reçoit parfois des mises à jour de sécurité.
- VPN : réseau privé virtuel qui protège une connexion à distance entre un utilisateur et un équipement.