Le 17 novembre 2026, OpenAI a annoncé que l’Agence OTAN de communication et d’information (NCIA) utilisait ses modèles d’intelligence artificielle pour des missions de cybersécurité. L’entreprise évoque jusqu’à 300 milliards de tokens par mois. L’annonce illustre un rapprochement opérationnel entre une alliance militaire et un fournisseur privé américain. Elle ouvre surtout un débat sur la maîtrise technologique, la dépendance et l’autonomie stratégique européenne.
Une IA américaine entre dans les dispositifs cyber de l’OTAN
L’information a été révélée par The Wall Street Journal, puis confirmée par OpenAI dans une publication du 17 novembre 2026. L’Agence OTAN de communication et d’information (NCIA) utilise désormais des modèles avancés d’OpenAI pour des travaux de cybersécurité autorisés.
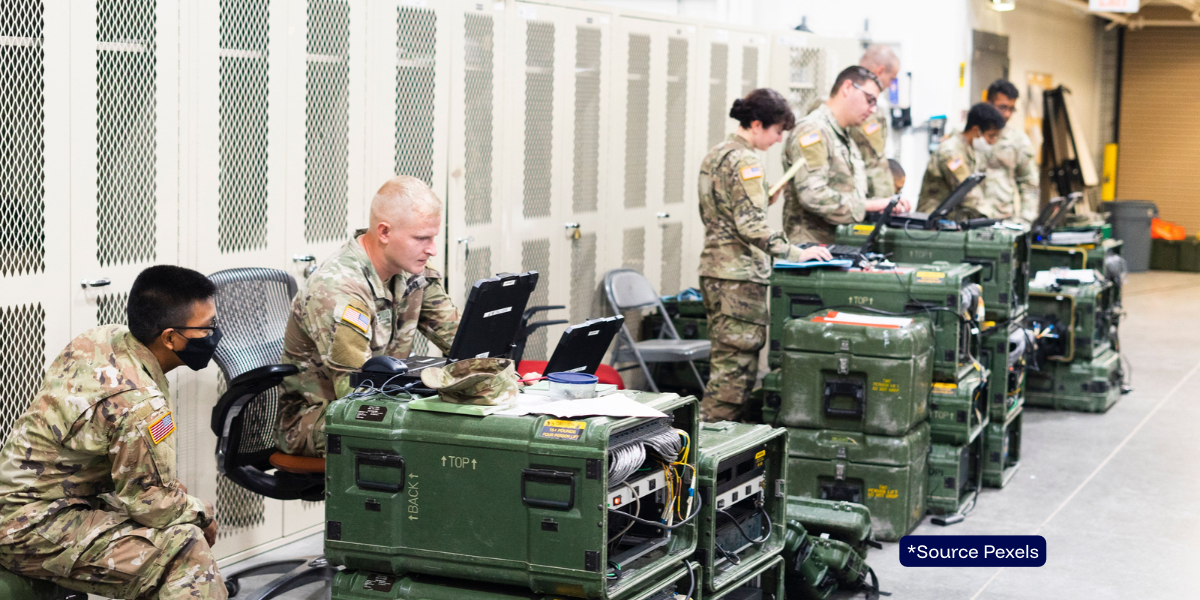
Les usages mentionnés sont concrets : examiner des logiciels, enquêter sur des activités suspectes, identifier des vulnérabilités et préparer ou tester des correctifs. Il s’agit donc d’assister les équipes chargées de protéger les réseaux de l’Alliance.
Le volume annoncé retient l’attention. Selon OpenAI, l’OTAN a utilisé jusqu’à 300 milliards de tokens bruts, en entrée et en sortie, par mois. L’entreprise ne précise cependant ni la période de référence, ni la répartition entre les différents usages. Ce chiffre décrit un niveau maximal communiqué par le fournisseur. Il ne doit pas être interprété comme une consommation mensuelle moyenne établie.
La nuance est importante. L’annonce ne signifie pas qu’OpenAI prend le contrôle des systèmes informatiques de l’OTAN. Elle ne démontre pas non plus que les modèles accèdent à des informations classifiées ou conduisent des opérations militaires. Les éléments publics disponibles portent sur des activités de cybersécurité autorisées.
Mais le changement est réel : une technologie développée par une entreprise américaine prend place dans les outils mobilisés par une organisation militaire dont les membres sont, pour la plupart, européens et nord-américains.
Une coopération qui dépasse le seul cadre de l’OTAN
Cette annonce s’inscrit dans une stratégie plus large d’OpenAI. L’entreprise présente cette coopération comme une composante de son programme Daybreak, consacré aux usages de l’IA en cybersécurité.
OpenAI indique également travailler avec des acteurs publics européens. L’entreprise cite notamment l’Agence de l’Union européenne pour la cybersécurité (ENISA), l’Agence nationale de la sécurité des systèmes d’information (ANSSI) en France, ainsi que des agences nationales en Allemagne et en Pologne.
La coopération concerne aussi la formation. OpenAI indique avoir soutenu l’exercice Crossed Swords 2026, organisé par le Centre d’excellence de cyberdéfense coopérative de l’OTAN (CCDCOE). Un volet de l’exercice portait sur la construction, le déploiement et l’évaluation d’agents d’IA pour des opérations cyber. L’entreprise précise que le contrôle humain faisait partie des objectifs de cet entraînement.
Il faut donc distinguer plusieurs niveaux. L’accès à des modèles pour analyser des vulnérabilités n’équivaut pas à leur déléguer la conduite d’une opération. L’expérimentation d’agents dans un exercice ne prouve pas non plus leur déploiement autonome dans les systèmes opérationnels.
Cette distinction ne réduit pas l’importance de l’annonce. Elle permet au contraire de mieux cerner le mouvement engagé : l’IA générative devient un outil de travail pour les équipes de défense numérique. Elle entre progressivement dans les processus de détection, d’analyse et de remédiation.
Le véritable enjeu : qui maîtrise la chaîne de confiance ?
Un modèle d’IA n’est pas un logiciel classique que l’on installe une fois pour toutes. Ses capacités évoluent avec les versions, les mises à jour et les choix de son éditeur. Son utilisation dépend aussi des conditions d’accès, des interfaces, des infrastructures de calcul et des règles contractuelles.
Pour une organisation comme l’OTAN, ces paramètres prennent une dimension particulière. Les équipes doivent pouvoir comprendre les limites du modèle, vérifier ses résultats et conserver la maîtrise de leurs décisions.
Une IA peut accélérer l’identification d’une faille. Elle peut aussi produire une analyse erronée, manquer un signal ou proposer un correctif inadapté. Dans un environnement militaire, la validation humaine ne relève donc pas d’une simple précaution de méthode. Elle participe à la chaîne de responsabilité.
La question des données est tout aussi importante. Quelles informations sont transmises au modèle ? Où sont-elles traitées ? Sont-elles conservées ? Qui peut y accéder ? Quelles garanties s’appliquent aux données sensibles ? Les informations publiques disponibles ne détaillent pas l’architecture technique et contractuelle de la coopération entre OpenAI et la NCIA.
Il serait donc prématuré d’affirmer que les données sensibles de l’OTAN sont exposées à un fournisseur extérieur. Mais l’absence de détails publics empêche aussi de conclure que toutes les dépendances sont neutralisées.
La maîtrise ne se limite pas à la localisation des serveurs. Elle porte sur l’ensemble de la chaîne : modèle, données, accès, mises à jour, audit, supervision et capacité de remplacement.
La doctrine de l’OTAN face à la dépendance technologique
L’OTAN a actualisé sa stratégie d’intelligence artificielle en juillet 2024. Elle y affirme vouloir accélérer l’adoption de l’IA tout en encadrant ses usages. Ses principes portent notamment sur la légalité, la responsabilité, l’intelligibilité et la traçabilité, la fiabilité, la gouvernabilité et la réduction des biais.
La coopération avec OpenAI doit être examinée à cette lumière. L’Alliance recherche des capacités technologiques avancées. Elle doit simultanément garantir que leur emploi reste compatible avec ses exigences de sécurité et de responsabilité.
Sa stratégie numérique publiée en janvier 2026 insiste également sur la résilience des services critiques. Elle évoque la redondance, la diversification des solutions et la coopération avec des fournisseurs de confiance.
Cette orientation révèle une tension classique. Les meilleures capacités disponibles peuvent provenir d’acteurs privés extérieurs à l’organisation. Les écarter au nom d’une autonomie absolue pourrait ralentir l’adoption d’outils utiles. Les intégrer sans prévoir d’alternative peut créer une dépendance difficile à réduire.
Le sujet n’est donc pas de choisir entre coopération et souveraineté. Il est de définir les conditions dans lesquelles une coopération reste réversible, contrôlable et compatible avec les intérêts de l’Alliance.
L’Europe face à une dépendance à plusieurs étages
Pour les Européens, l’annonce a une portée particulière. Les États membres de l’Union européenne sont aussi, pour la plupart, membres de l’OTAN. Ils participent donc à une organisation de défense qui renforce ses capacités numériques avec des technologies américaines.
Cette situation s’ajoute aux dépendances déjà identifiées dans le cloud, les processeurs, les infrastructures de données et les logiciels. La souveraineté ne se joue pas sur une seule brique. Elle se construit sur toute la chaîne de valeur.
Le débat sur le cloud européen et les besoins militaires de l’OTAN montre déjà cette difficulté. Les exigences d’interopérabilité et de continuité opérationnelle peuvent conduire les armées européennes à privilégier des solutions éprouvées, même lorsqu’elles sont étrangères.
La question se pose désormais pour les modèles d’IA. L’Europe dispose de compétences, de laboratoires et d’entreprises capables de développer des solutions. Mais la disponibilité d’un modèle européen ne suffit pas. Il faut aussi disposer des capacités de calcul, des données adaptées, des équipes de cybersécurité, des moyens d’évaluation et d’une intégration opérationnelle éprouvée.
La coopération annoncée par OpenAI ne signifie pas que l’OTAN abandonne toute autonomie. Elle montre cependant que la puissance numérique militaire dépend aussi de fournisseurs privés qui maîtrisent des technologies clés.
Pour la #géopolitiquedunumérique, le sujet dépasse donc le choix d’un prestataire. Il concerne la capacité des Européens à conserver une marge de décision dans les outils qui protègent leurs infrastructures et leurs opérations.
La souveraineté se mesure à la capacité de continuer sans son fournisseur
L’usage de modèles OpenAI par la NCIA peut apporter des gains opérationnels. Il peut aider les équipes à traiter plus rapidement des volumes importants d’informations et à améliorer leur réponse aux incidents. Mais les chiffres de consommation annoncés ne disent rien, à eux seuls, du niveau de dépendance créé.
La question décisive est ailleurs : que se passerait-il si l’accès au modèle était interrompu, si ses conditions commerciales évoluaient ou si une crise politique affectait la relation avec le fournisseur ?
L’OTAN et ses membres doivent pouvoir répondre à ces scénarios. Cela suppose des solutions alternatives, des procédures dégradées, une capacité d’audit et des compétences internes suffisantes.
L’autonomie stratégique ne signifie pas produire chaque technologie soi-même. Elle signifie pouvoir choisir, contrôler et remplacer les outils dont dépend une fonction essentielle. La cybersécurité de l’Alliance devra donc être évaluée aussi à l’aune de sa capacité à protéger ses réseaux lorsque le modèle d’IA qu’elle utilise n’est plus disponible.
Sources
-
OpenAI, Strengthening NATO and allied cyber defenses with AI, 17 novembre 2026. Lire la publication. Source primaire sur la coopération avec la NCIA, les usages annoncés, le volume de tokens et le programme Daybreak.
-
Mauro Orru, The Wall Street Journal, OpenAI Partners With NATO On Cyber Defenses, 17 novembre 2026. Lire l’article. Article à l’origine de la révélation médiatique et présentant le contexte de la coopération.
-
OTAN, Stratégie OTAN pour l’intelligence artificielle – synthèse pour mise en lecture publique, 10 juillet 2024. Lire le texte officiel. Référence sur les principes d’utilisation responsable de l’IA dans l’Alliance.
-
OTAN, Alliance Digital Strategy, 13 janvier 2026. Lire la stratégie. Cadre relatif à la résilience numérique, à la redondance et aux fournisseurs de confiance.
-
OTAN, Cyber defence. Consulter la présentation officielle. Présente les missions de cyberdéfense de l’Alliance et leur place dans ses fonctions de dissuasion et de défense.
A lire également
-
Cloud européen : la souveraineté se heurte au besoin militaire
Pour éclairer les arbitrages entre autonomie technologique européenne et interopérabilité militaire. -
Souveraineté numérique : où se situe réellement le pouvoir de contrôle ?
Pour proposer une grille d’analyse des dépendances et du pouvoir d’interruption. -
Technologies critiques : reprendre le contrôle de nos outils stratégiques
Pour revenir sur les dépendances liées aux logiciels, licences, données et chaînes de sous-traitance. -
Data centers : l’Europe construit-elle sa souveraineté ou sa dépendance ?
Pour compléter l’analyse sur les infrastructures de calcul nécessaires à l’IA.
Définitions
-
OTAN : Organisation du traité de l’Atlantique nord. Alliance politique et militaire chargée de la défense collective de ses membres.
-
NCIA : NATO Communications and Information Agency. Agence de l’OTAN chargée des systèmes de communication, d’information et de certaines capacités numériques de l’Alliance.
-
OpenAI : entreprise américaine développant des modèles d’intelligence artificielle et des outils associés.
-
Daybreak : programme d’OpenAI destiné à mettre ses modèles avancés à disposition d’acteurs chargés de la cybersécurité.
-
ENISA : Agence de l’Union européenne pour la cybersécurité.
-
ANSSI : Agence nationale de la sécurité des systèmes d’information, autorité française chargée de la cybersécurité de l’État et de la protection des systèmes d’information.
-
CCDCOE : Centre d’excellence de cyberdéfense coopérative de l’OTAN, basé à Tallinn, en Estonie.
-
Token : unité élémentaire de traitement du texte par un modèle d’IA. Un token peut correspondre à un mot, une partie de mot ou un signe de ponctuation.
-
Interopérabilité : capacité de systèmes informatiques différents à échanger des informations et à fonctionner ensemble.
-
Réversibilité : capacité à quitter un fournisseur ou une technologie sans perdre la maîtrise de ses données et de ses fonctions essentielles.
FAQ
L’OTAN a-t-elle confié sa cybersécurité à OpenAI ?
Non. La NCIA utilise les modèles d’OpenAI pour certaines activités de cybersécurité autorisées. Rien ne permet d’affirmer que l’entreprise contrôle les systèmes de l’Alliance.
Que signifie le chiffre de 300 milliards de tokens ?
OpenAI indique que l’OTAN a utilisé jusqu’à 300 milliards de tokens bruts en entrée et en sortie par mois. La période de référence et la consommation moyenne ne sont pas précisées.
Cette coopération remet-elle en cause la souveraineté numérique européenne ?
Elle révèle une dépendance technologique à examiner. La souveraineté dépend notamment de la maîtrise des données, des accès, des mises à jour, de l’audit et de la capacité à remplacer le fournisseur.